
ASRock Rack trình làng bo mạch chủ EEB hỗ trợ 4TB DDR5 cho Xeon 7 Diamond Rapids
ASRock Rack giới thiệu bo mạch chủ DMRD16-2L+ cho bộ xử lý Intel Xeon 7 Diamond Rapids, hỗ trợ lên đến 4TB bộ nhớ DDR5 trên một socket và băng thông lý thuyết 1.6TB/s.
Nghiên cứu từ Apiiro chỉ ra rằng tính năng ghi nhớ lệnh của Claude Code đã vô tình đẩy hàng nghìn file cấu hình chứa thông tin nhạy cảm lên kho lưu trữ công khai, gây rủi ro bảo mật nghiêm trọng cho người dùng.
Vấn đề bảo mật nghiêm trọng vừa được phát hiện liên quan đến công cụ lập trình AI Claude Code của Anthropic. Theo báo cáo từ nhóm nghiên cứu an ninh ứng dụng Apiiro, cơ chế lưu trữ các lệnh shell đã được người dùng phê duyệt đang vô tình làm lộ thông tin nhạy cảm lên GitHub. Khi một nhà phát triển chọn tùy chọn "Yes, and don't ask again" (Có, và đừng hỏi lại) để cho phép Claude Code thực thi một lệnh, công cụ này sẽ lưu toàn bộ chuỗi lệnh đó vào file cấu hình local `.claude/settings.local.json`. Vấn đề nằm ở chỗ, nếu lệnh đó chứa mật khẩu, khóa API hoặc token xác thực, chúng sẽ được ghi trực tiếp dưới dạng văn bản rõ ràng (plain text) vào file này. Mặc dù Anthropic đã thiết lập cơ chế để thêm file này vào danh sách bỏ qua toàn cục (.gitignore) của người dùng nhằm ngăn chặn việc tải lên kho lưu trữ mã nguồn, nhưng cơ chế bảo vệ này chỉ hoạt động ở cấp độ máy cá nhân. Khi dự án được clone sang máy khác hoặc thư mục được khởi tạo lại thành Git repository, quy tắc .gitignore không tự động đi kèm theo, khiến file chứa dữ liệu nhạy cảm dễ dàng bị đẩy lên công khai.
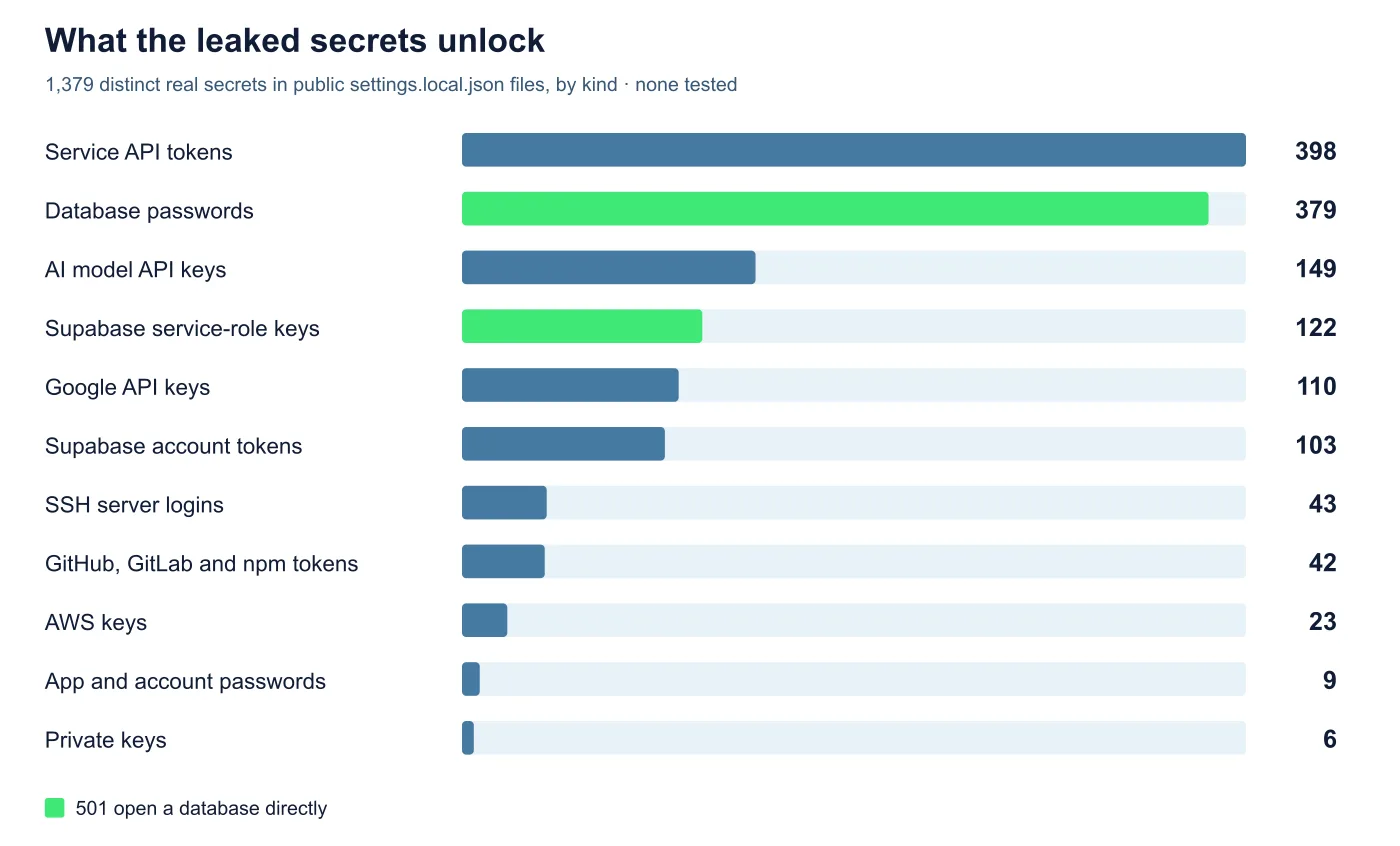
Quá trình quét GitHub từ ngày 1 đến 3 tháng 11 năm 2026 của Apiiro đã phát hiện hơn 104.000 bản sao công khai của file `.claude/settings.local.json`. Trong số đó, khoảng 1.122 file chứa thông tin thực tế bị lộ. Nếu tính cả lịch sử Git và các file chia sẻ khác, tổng cộng có tới 2.539 chứng chỉ bảo mật riêng biệt (credentials) đã bị phơi bày trên gần 2.000 repository công khai. Dữ liệu rò rỉ bao gồm mật khẩu cơ sở dữ liệu, khóa dịch vụ đám mây, token API và cả thông tin đăng nhập SSH root. Thiệt hại không chỉ giới hạn ở cá nhân. Apiiro xác nhận rằng 63 tổ chức khác nhau, bao gồm các startup, công ty phần mềm và nhà cung cấp dịch vụ, đã bị ảnh hưởng. Một số loại khóa bị lộ đáng lo ngại bao gồm khóa quản trị cấp cao của nhà cung cấp cơ sở dữ liệu, mật khẩu Azure Postgres sản xuất và token Square production.
Một điểm đáng chú ý khác là các công cụ quét mã nguồn phổ biến như Gitleaks và TruffleHog đã thất bại trong việc phát hiện hàng trăm file bị nhiễm. Cụ thể, 215 trong số 1.122 file chứa bí mật không bị cảnh báo bởi hai công cụ này. Nguyên nhân nằm ở định dạng dữ liệu: mật khẩu thường được nhúng trực tiếp vào dòng lệnh (ví dụ: `PGPASSWORD=`, `sshpass -p` hoặc tiêu đề bearer trong curl) thay vì là các biến môi trường riêng biệt. Đối với các thuật ngữ quét dựa trên mẫu ký tự, những chuỗi này trông giống như văn bản bình thường trong một câu lệnh shell tổng hợp, khiến chúng lọt qua lớp phòng thủ tự động. Apiiro cũng nhận định rằng Claude Code là công cụ AI coding duy nhất trong số 16 công cụ được nghiên cứu có mặc định lưu các lệnh đã phê duyệt vào file dự án theo cách này. Các đối thủ cạnh tranh thường sử dụng cơ chế khác để tránh việc ghi dữ liệu nhạy cảm vào kho lưu trữ mã nguồn.
Boris Cherny, Trưởng nhóm Claude Code của Anthropic, đã xác nhận rằng đội ngũ đang xem xét các biện pháp để ngăn chặn sự cố tương tự trong tương lai. Ông cho biết công ty đang cân nhắc tích hợp sẵn tính năng quét bí mật (secret scanning) và thay đổi cách xử lý quyền đối với lệnh. Hiện tại, Anthropic khuyến nghị người dùng chuyển sang chế độ "auto mode" của Claude Code. Chế độ này sử dụng các bộ phân loại để tự động định tuyến các yêu cầu phê duyệt thường xuyên, giúp nhà phát triển không cần duy trì danh sách cho phép/không cho phép thủ công và giảm thiểu rủi ro ghi nhầm thông tin nhạy cảm. Đối với những ai đã sử dụng Claude Code, Apiiro khuyến nghị kiểm tra kỹ xem file `.claude/settings.local.json` có đang nằm trong kho lưu trữ công khai hay không. Quan trọng hơn, việc xóa file không đủ để loại bỏ dữ liệu vì thông tin vẫn tồn tại trong lịch sử Git và các bản fork. Người dùng cần quay vòng (rotate) ngay lập tức mọi mật khẩu và khóa có khả năng đã bị lộ.
Nguồn tổng hợp:
- notebookcheck.net - Claude Code leaks thousands of secrets on GitHub
- arstechnica.com - Claude Code is accidentally exposing secrets all over GitHub
- arstechnica.com - Entire Claude Code CLI source code leaks thanks to exposed map file
- cybernews.com - AI agents are leaking their owners’ secrets on GitHub: thousands of files exposed
- cryptobriefing.com - Claude Code leaks over 1,300 secrets into public GitHub repositories
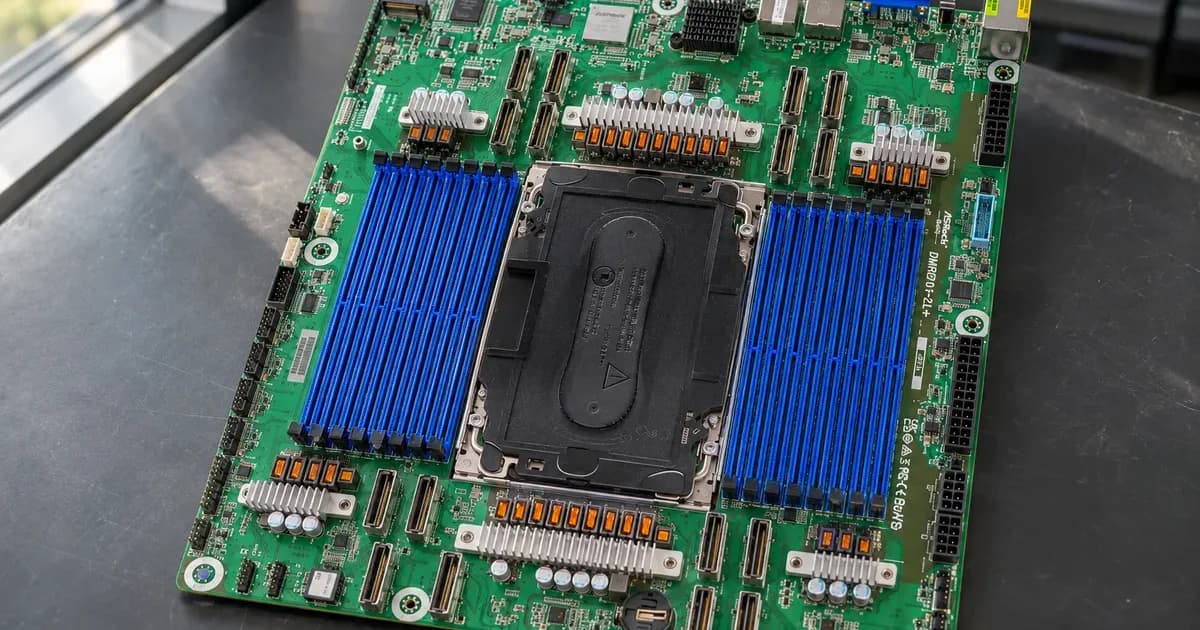
ASRock Rack giới thiệu bo mạch chủ DMRD16-2L+ cho bộ xử lý Intel Xeon 7 Diamond Rapids, hỗ trợ lên đến 4TB bộ nhớ DDR5 trên một socket và băng thông lý thuyết 1.6TB/s.
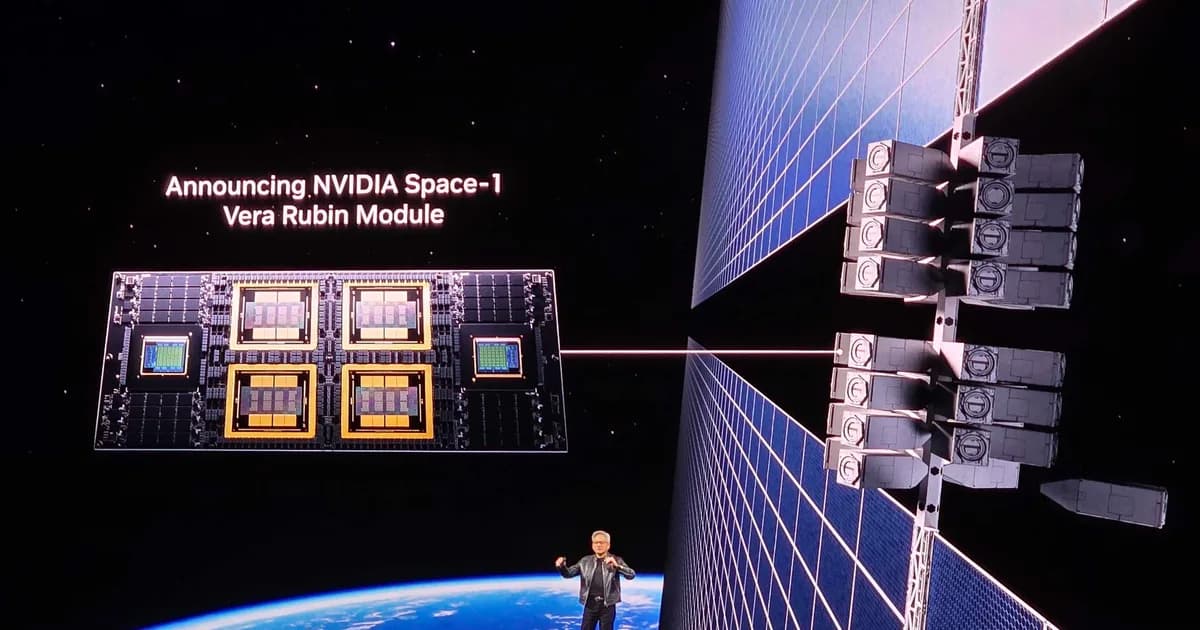
SpaceX và NVIDIA chính thức công bố kế hoạch phóng hệ thống tính toán Vera Rubin NVL72 lên quỹ đạo từ năm 2027. Đây là bước đi chiến lược nhằm giải quyết bài toán năng lượng và hiệu năng cho AI trong tương lai.
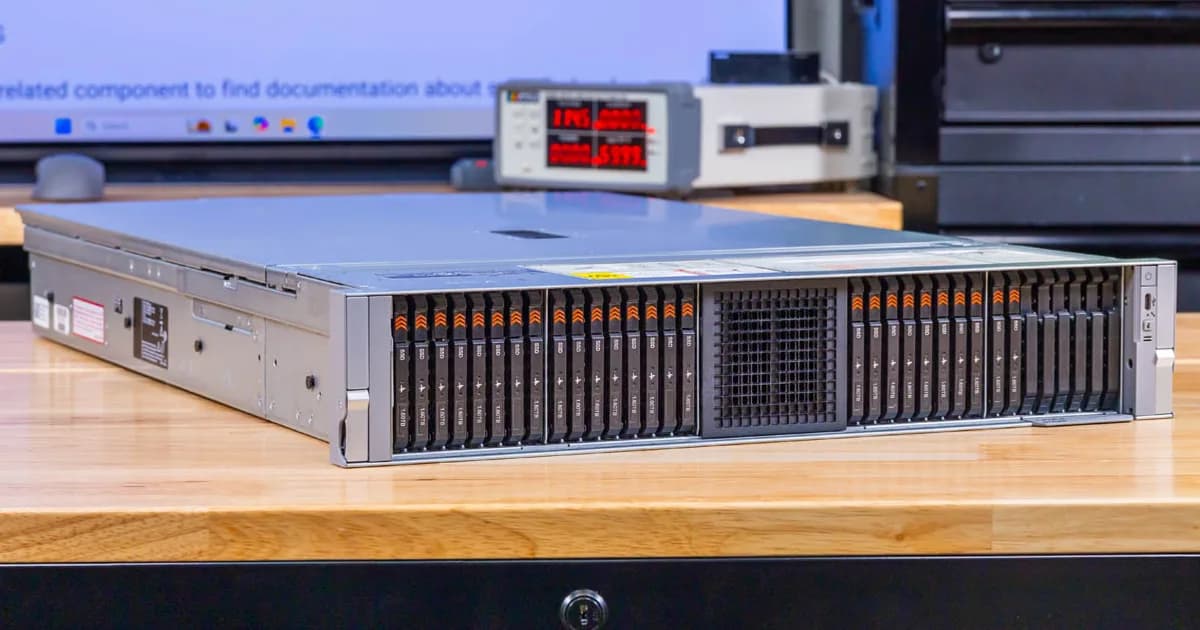
Dell PowerEdge R770AP là máy chủ 2U làm mát bằng không khí, hỗ trợ bộ đôi CPU Intel Xeon 6980P (tổng cộng 256 nhân) và lên đến 32 khe lưu trữ E3.S Gen5 NVMe. Đây là nền tảng hiệu năng cao dành cho AI và xử lý dữ liệu lớn.
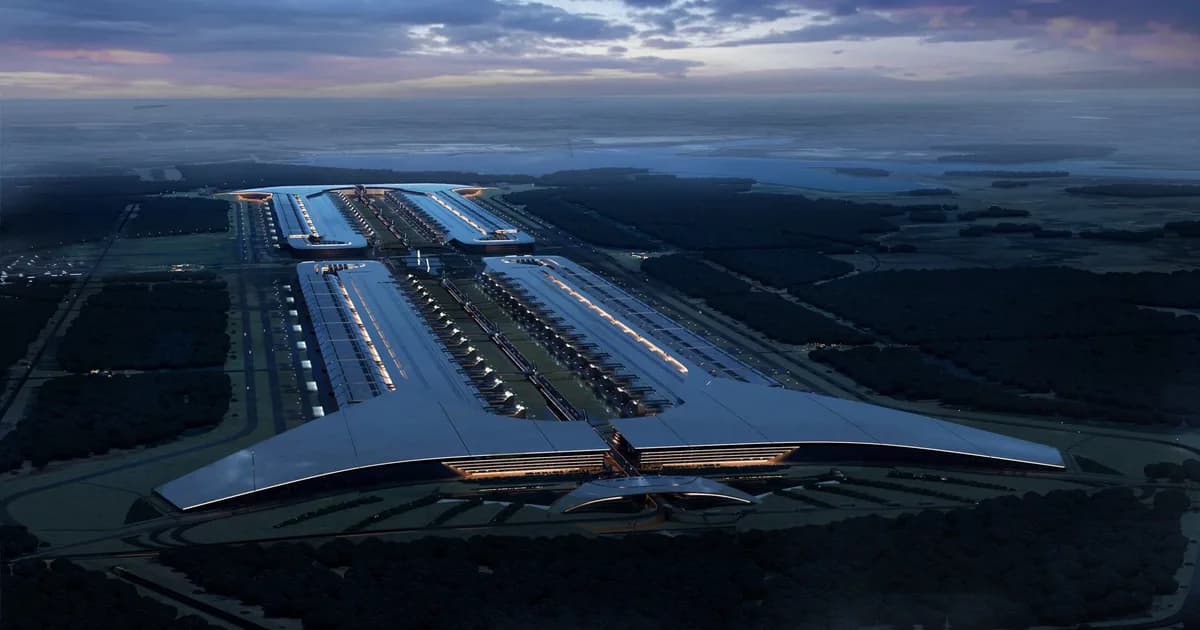
Dự án Terafab do Tesla và SpaceX liên kết với Intel đặt mục tiêu sản xuất 1 triệu wafer mỗi tháng vào năm 2032, cạnh tranh trực tiếp với Samsung. Đây là bước đi chiến lược nhằm tự chủ nguồn chip AI cho robot Optimus và trung tâm dữ liệu vũ trụ.
Diamond Foundry chính thức công bố thành tựu sản xuất wafer kim cương đơn tinh thể đường kính 200mm (8 inch) đầu tiên, mở ra kỷ nguyên vật liệu bán dẫn siêu dẫn nhiệt cho tương lai.
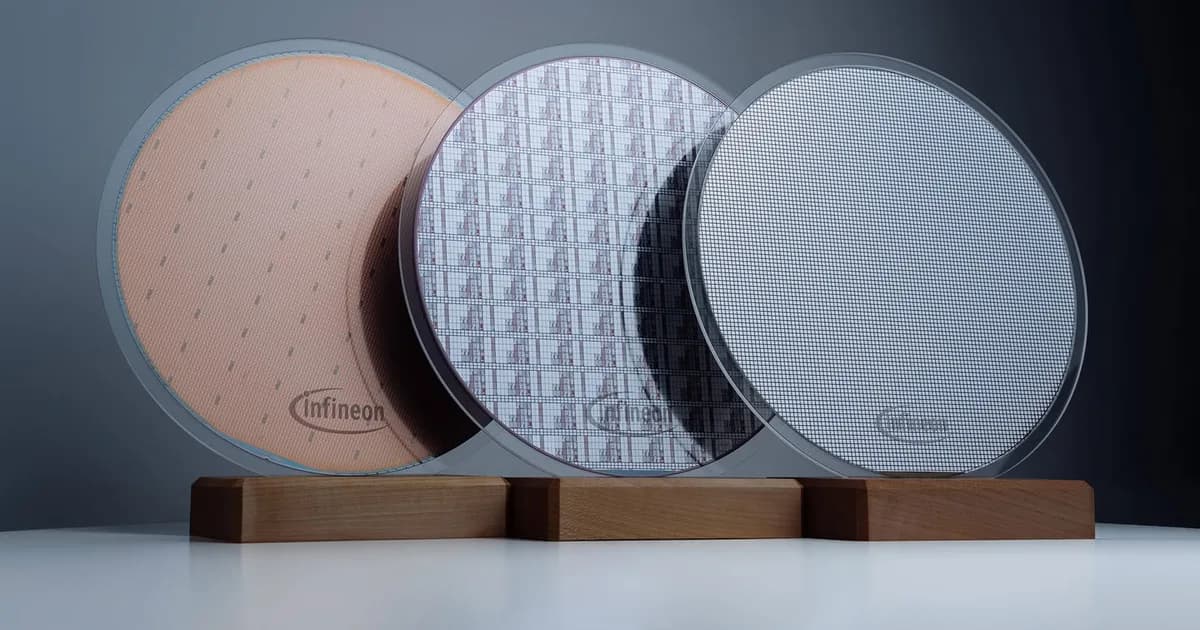
Infineon trở thành hãng đầu tiên xử lý thành công wafer SiC 300mm tại nhà máy, tăng sản lượng chip lên 2.3 lần so với thế hệ 200mm cũ.
Anthropic chính thức công bố Claude Fable 5.2 và Mythos 5.2, nâng cấp khả năng lập trình và nghiên cứu khoa học với tốc độ nhanh hơn 30% và chi phí token thấp hơn thế hệ trước.
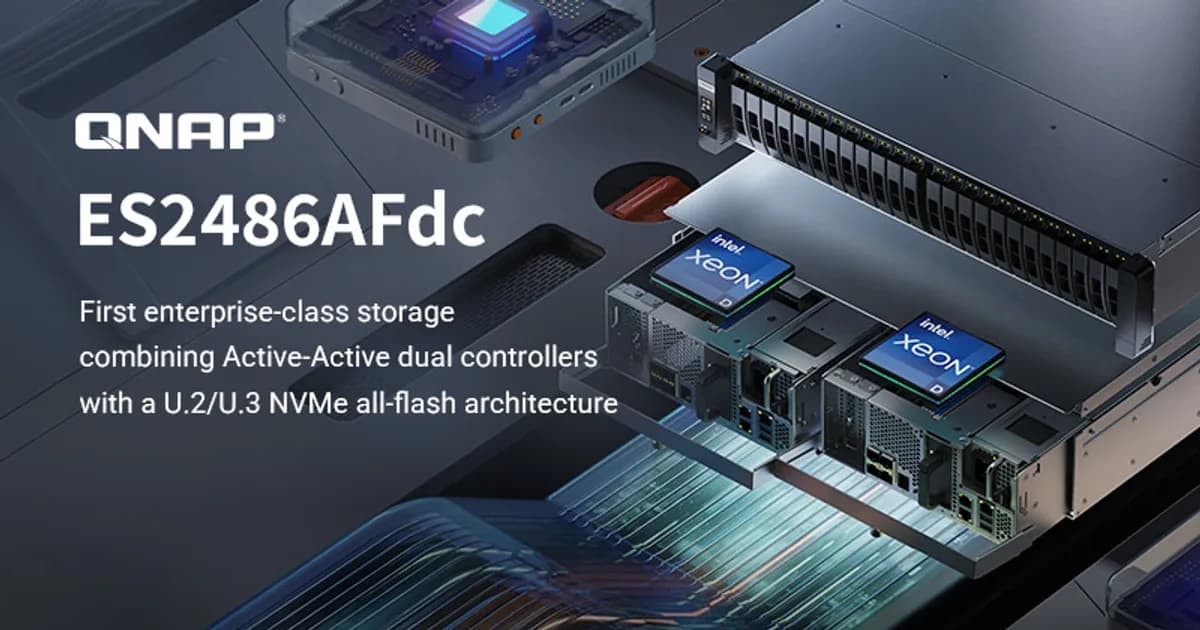
QNAP chính thức công bố ES2486AFdc, giải pháp lưu trữ All-Flash doanh nghiệp 24-bay với kiến trúc Dual-Active Controller, CPU Xeon D và hỗ trợ NVMe U.2/U.3, hướng tới các tác vụ đòi hỏi tính sẵn sàng cao.