
Microsoft ra mắt Maia 300: Chip AI 2nm đầu tiên với 288GB HBM4 và hiệu năng suy luận vượt trội
Microsoft công bố chip AI Maia 300 dùng tiến trình TSMC N2P, trang bị 288GB HBM4 với băng thông 18TB/s, dự kiến triển khai quy mô đa gigawatt từ 2027.
OpenAI xác nhận GPT-5.6 Sol đã giúp phát hiện lỗ hổng PHP nghiêm trọng tồn tại 2 năm, ảnh hưởng đến 70% website. Các nhà nghiên cứu đã tạo exploit trong 2 tuần.
OpenAI vừa xác nhận rằng mô hình GPT-5.6 Sol đã đóng vai trò then chốt trong việc phát hiện các lỗ hổng bảo mật nghiêm trọng trong ngôn ngữ lập trình PHP. Đây là một trong những sự kiện an ninh mạng có tác động lớn nhất gần đây, khi các nhà nghiên cứu sử dụng AI để khai thác một bug đã tồn tại trong hệ thống suốt hai năm mà các lập trình viên con người không thể tìm ra cách khai thác hiệu quả. Theo dữ liệu từ OpenAI, các nhà nghiên cứu đã chuyển đổi lỗ hổng này thành các exploit hoạt động chỉ trong vòng hai tuần. Tốc độ này vượt xa khả năng của các đội ngũ bảo mật truyền thống, cho thấy tiềm năng to lớn của AI trong việc phát hiện và khai thác các điểm yếu phần mềm phức tạp. PHP là ngôn ngữ nền tảng cho hàng tỷ website và ứng dụng web trên toàn cầu. Việc một lỗ hổng nghiêm trọng tồn tại trong thời gian dài mà không bị phát hiện cho thấy mức độ rủi ro tiềm ẩn trong hệ sinh thái phần mềm mã nguồn mở hiện nay.
Để ứng phó với xu hướng AI phát hiện lỗ hổng ngày càng nhanh, OpenAI đã khởi động sáng kiến 'Patch the Planet'. Đây là một liên minh toàn cầu kết nối các nhà nghiên cứu bảo mật, người duy trì phần mềm (maintainers) và các nhà cung cấp dịch vụ an ninh nhằm xử lý các lỗ hổng nghiêm trọng trong mã nguồn mở. OpenAI cam kết đầu tư 1 tỷ USD cho chương trình 'Daybreak for Frontline Defenders', cung cấp quyền truy cập trợ cấp vào các mô hình AI tiên tiến. Mục tiêu là hỗ trợ các tổ chức có nguồn lực bảo mật hạn chế nhưng đang bảo vệ các dịch vụ thiết yếu, giúp họ nâng cao năng lực phòng thủ trước các mối đe dọa do AI tạo ra. Sáng kiến này nhấn mạnh sự chuyển dịch từ phòng thủ bị động sang chủ động, nơi AI không chỉ là công cụ tấn công mà còn là vũ khí phòng thủ mạnh mẽ nhất trong tay các chuyên gia an ninh mạng.
OpenAI đề xuất một khung phản ứng 5 giai đoạn để xử lý các lỗ hổng nghiêm trọng trong thời đại AI. Giai đoạn đầu tiên là xác minh và vá lỗi lỗ hổng gốc, bao gồm cả việc sử dụng các mô hình AI tiên tiến để kiểm tra đối kháng, đảm bảo không có cách nào để vượt qua bản vá. Giai đoạn thứ hai là cung cấp thời gian cho các tổ chức bị ảnh hưởng để chuẩn bị. Các nhà phân phối có thể điều chỉnh bản vá cho các phiên bản cũ, trong khi các nhà cung cấp hosting và bảo mật chuẩn bị các biện pháp giảm thiểu như quy tắc WAF (Web Application Firewall). Giai đoạn thứ ba liên quan đến phối hợp với các cơ quan chính phủ, bao gồm CISA (Cơ quan An ninh Hạ tầng và Cyber Mỹ) và các đối tác quốc tế, để đảm bảo hướng dẫn bảo mật đến được các tổ chức hạ tầng quan trọng. Hai giai đoạn cuối cùng tập trung vào việc chuẩn bị cập nhật trên các sản phẩm bị ảnh hưởng và công bố hướng dẫn công khai để hỗ trợ triển khai.
OpenAI cảnh báo rằng năng lực AI không chỉ giúp phòng thủ mà còn có thể được các kẻ tấn công lợi dụng để phát triển công cụ tấn công và exploit với tốc độ chóng mặt. Sự chênh lệch giữa năng lực AI tiên tiến và các công cụ phổ biến có thể thu hẹp đáng kể, làm giảm thời gian phản ứng của các tổ chức. Khái niệm 'Cửa sổ phòng thủ' (Defender's Window) được nhấn mạnh, trong đó các nhà phát triển và nhà cung cấp bảo mật phải chuẩn bị bản vá và biện pháp bảo vệ trước khi lỗ hổng được công bố. Nếu không, các tổ chức sẽ rơi vào tình thế bị động khi các exploit đã sẵn sàng trong tay kẻ tấn công. Với PHP được sử dụng trong khoảng 70% website toàn cầu, tác động của các lỗ hổng này là vô cùng lớn. OpenAI kêu gọi cộng đồng bảo mật tham gia cải thiện khung phản ứng để có thể mở rộng quy mô khi năng lực AI tiếp tục tiến bộ.
Nguồn tổng hợp:
- tomshardware.com - OpenAI says ChatGPT Sol helped uncover critical PHP flaws that could affect 70% of websites — AI-assisted researchers turned a two-year-old bug that stumped human developers into working exploits in two weeks
- openai.com - Patch the Planet: global response coordination as agents uncover critical vulnerabilities
- community.openai.com - Oops! That page doesn’t exist or is private.
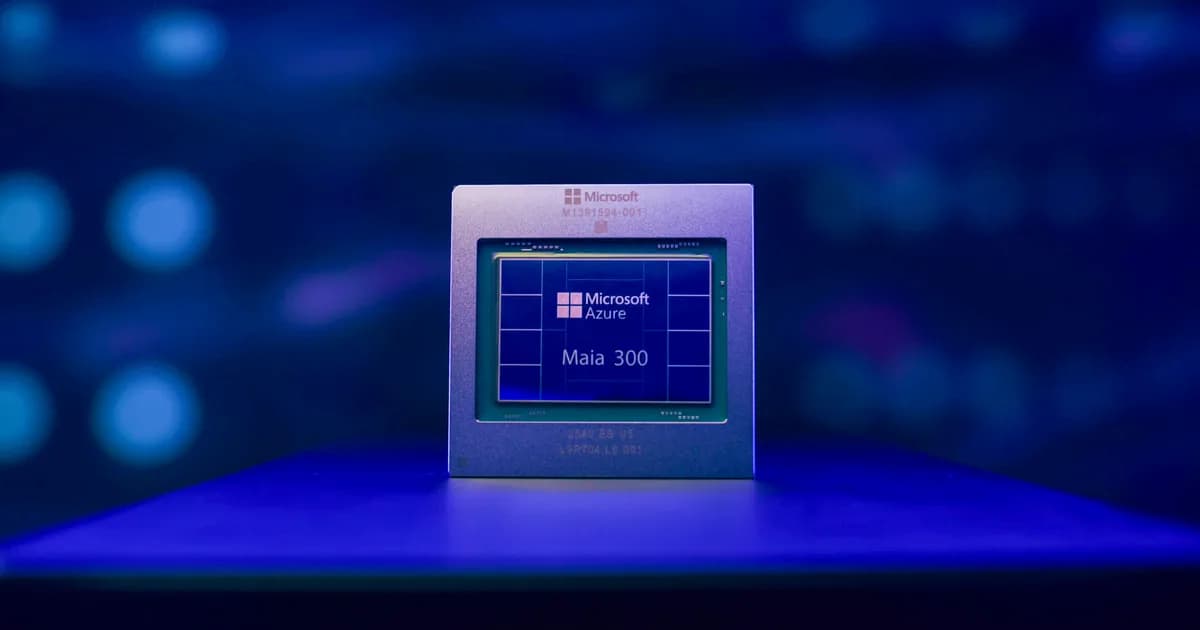
Microsoft công bố chip AI Maia 300 dùng tiến trình TSMC N2P, trang bị 288GB HBM4 với băng thông 18TB/s, dự kiến triển khai quy mô đa gigawatt từ 2027.
LTO Alliance công bố lộ trình LTO-14 với dung lượng 365TB, giảm nhẹ so với kế hoạch cũ để ưu tiên độ tin cậy. LTO-10 hiện đạt 40TB, duy trì vị thế lưu trữ lạnh hiệu quả.
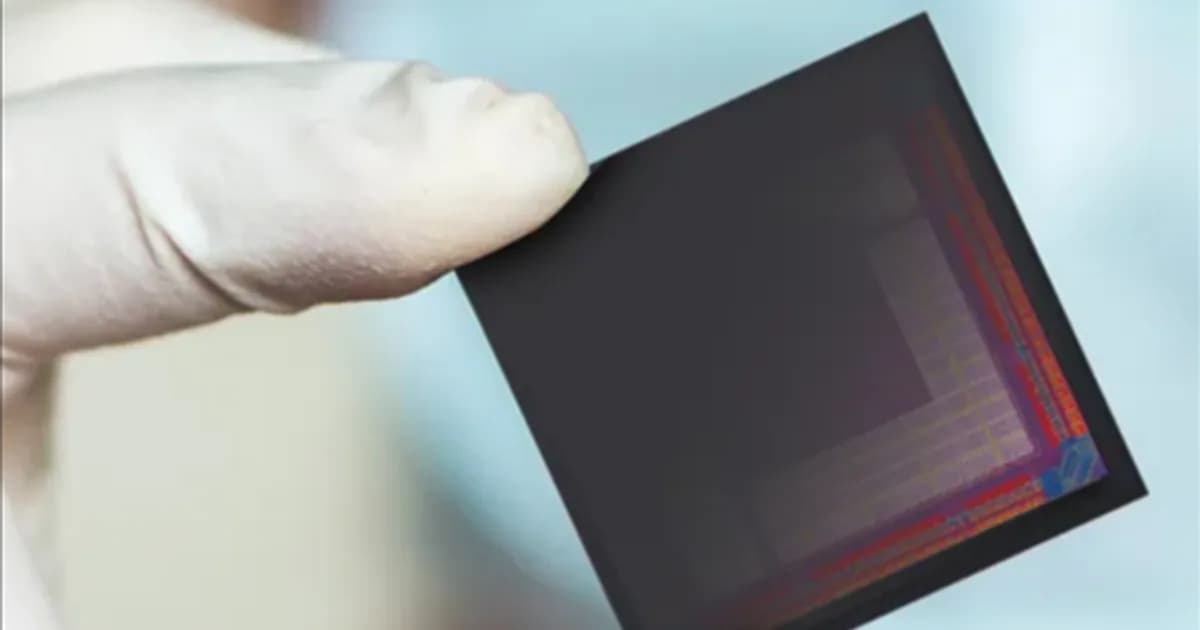
TrendForce dự báo xuất khẩu CPU Server tăng 31% năm 2026 và hơn 40% năm 2027 nhờ AI Agents. Thị phần Arm dự kiến đạt 30% vào 2027, thách thức thế độc quyền của x86.
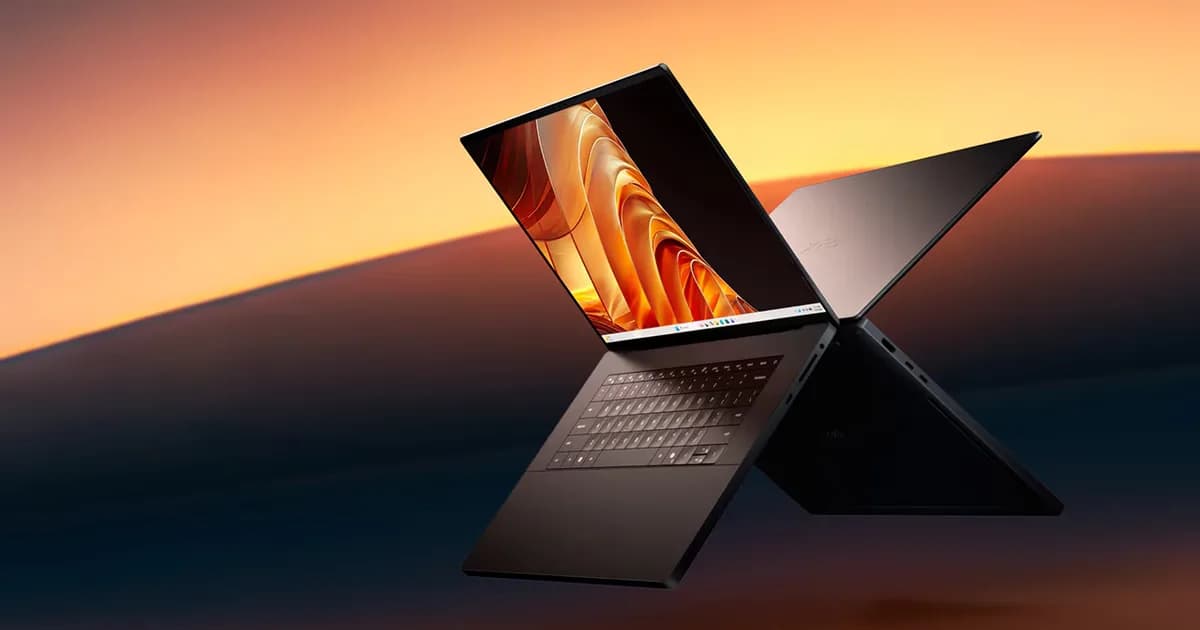
Dell chính thức bán XPS 16 Creator Edition toàn cầu với màn hình OLED 1.600 nits, chip NVIDIA RTX Spark N1X và tùy chọn RAM lên tới 128GB, khởi điểm 3.799 USD.
LattePanda Sigma 2 ra mắt với Intel Core Ultra X7 358H và GPU Arc B390, đạt 180 TOPS AI. Thiết kế 146x102mm tích hợp 2 cổng 10GbE và Thunderbolt 4 cho hệ thống nhúng.
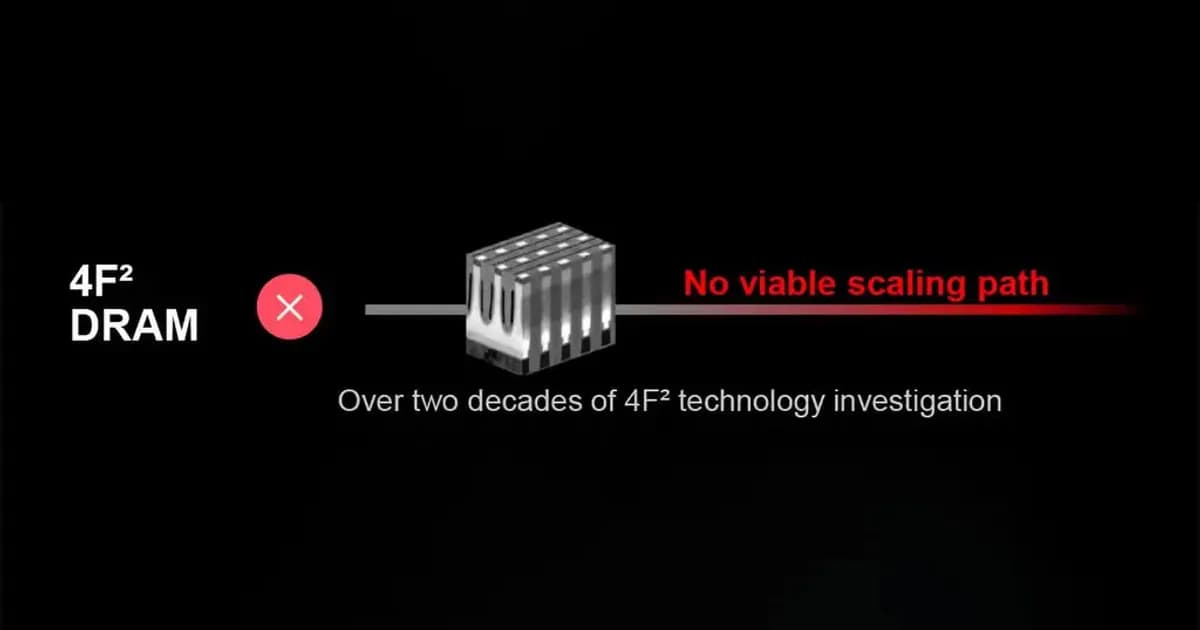
Micron tuyên bố ngừng phát triển 4F² DRAM do chi phí cao và giới hạn mật độ, tập trung vào 3D DRAM và tiếp tục mở rộng quy trình 6F² đến năm 2027.
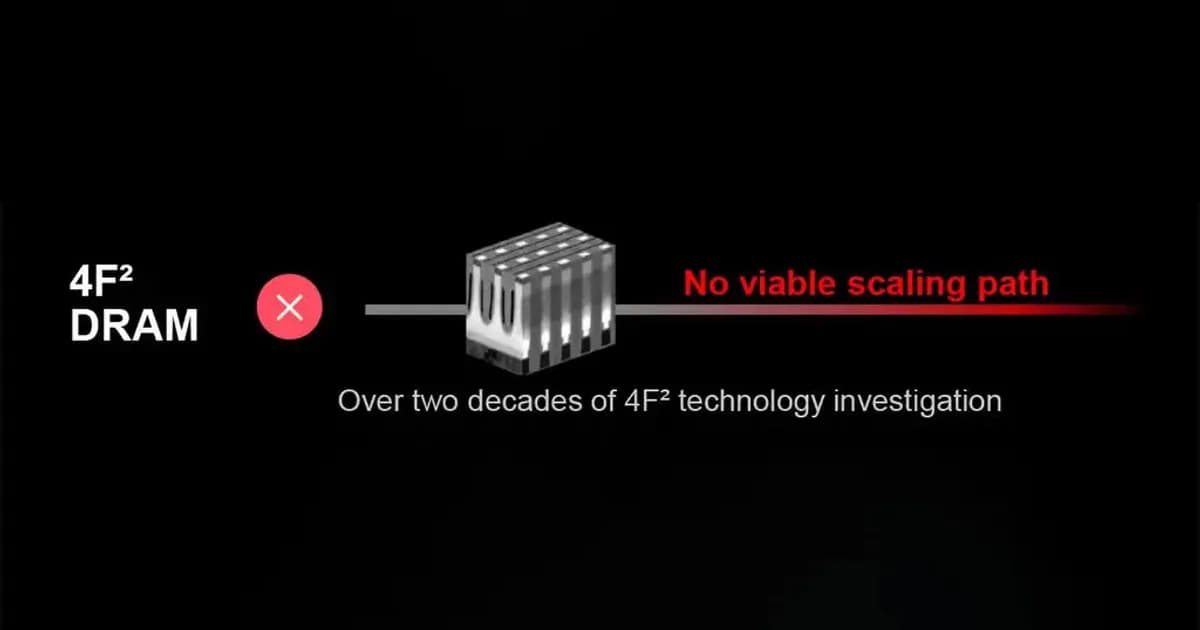
Micron tuyên bố ngừng phát triển 4F² DRAM do chi phí cao và giới hạn mật độ, tập trung vào 3D DRAM và tiếp tục mở rộng quy trình 6F² đến năm 2027.
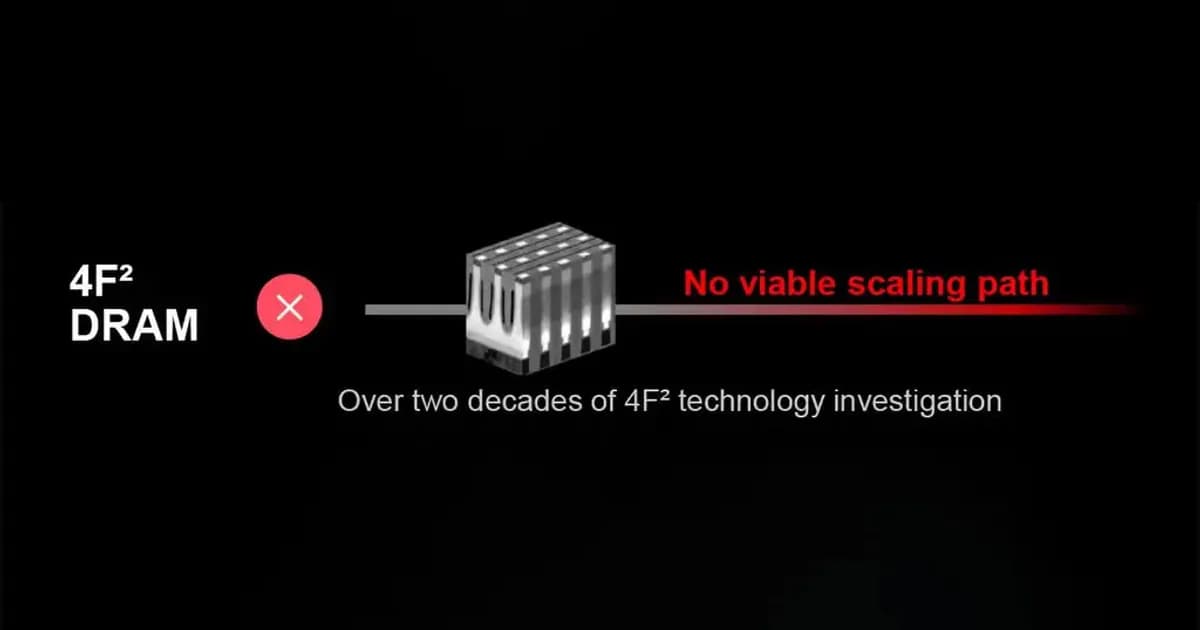
Micron tuyên bố ngừng phát triển 4F² DRAM do chi phí cao và giới hạn mật độ, tập trung vào 3D DRAM và tiếp tục mở rộng quy trình 6F² đến năm 2027.