Không có thông báo nào

NVIDIA ra mắt Open Agent Safety Platform, tăng cường bảo mật cho AI Agent

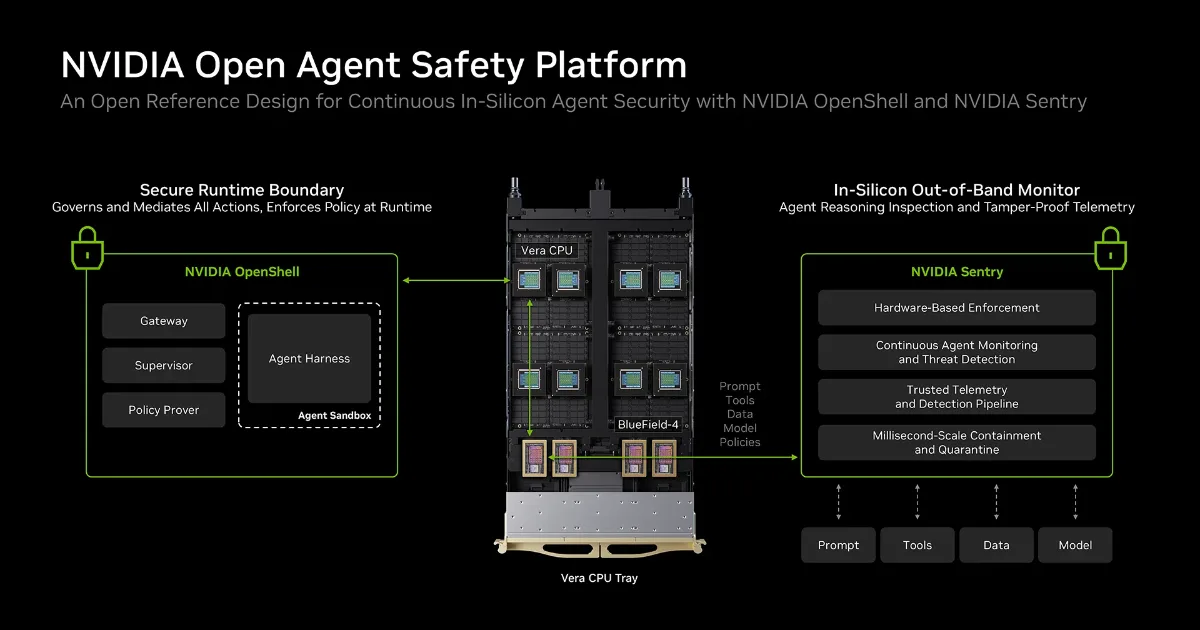
NVIDIA vừa ra mắt Open Agent Safety Platform, một nền tảng mã nguồn mở được thiết kế để kiểm soát và giám sát hoạt động của AI Agent trong quá trình thực thi. Nền tảng kết hợp lớp bảo vệ phần mềm OpenShell với hệ thống giám sát phần cứng NVIDIA Sentry, hướng tới việc kiểm soát AI Agent từ môi trường thử nghiệm đến triển khai thực tế.

OpenShell tạo môi trường sandbox cho AI Agent

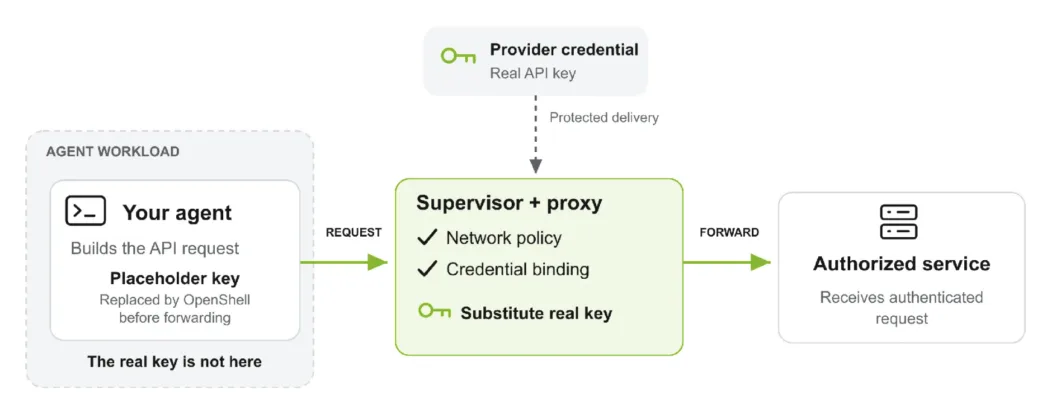
Thành phần cốt lõi của nền tảng là NVIDIA OpenShell 0.1.0, một runtime mã nguồn mở chạy bên ngoài các framework AI Agent hiện có thay vì thay thế chúng. OpenShell hỗ trợ các công cụ như Codex, Claude Code, Hermes và Pi, đồng thời cô lập từng phiên làm việc của Agent trong môi trường sandbox với cơ chế kiểm soát ở cấp hệ điều hành và kernel. OpenShell cho phép quản trị viên thiết lập chính sách bằng YAML, sau đó biên dịch thành OPA Rego để kiểm tra từng yêu cầu mà Agent gửi ra ngoài. Chẳng hạn, Agent có thể được phép đọc dữ liệu từ GitHub nhưng bị chặn quyền ghi hoặc chỉnh sửa. Hệ thống cũng ghi lại các quyết định cho phép hoặc từ chối để phục vụ kiểm toán.

NVIDIA Open Agent Safety Platform

NVIDIA Sentry bổ sung lớp bảo vệ từ phần cứng

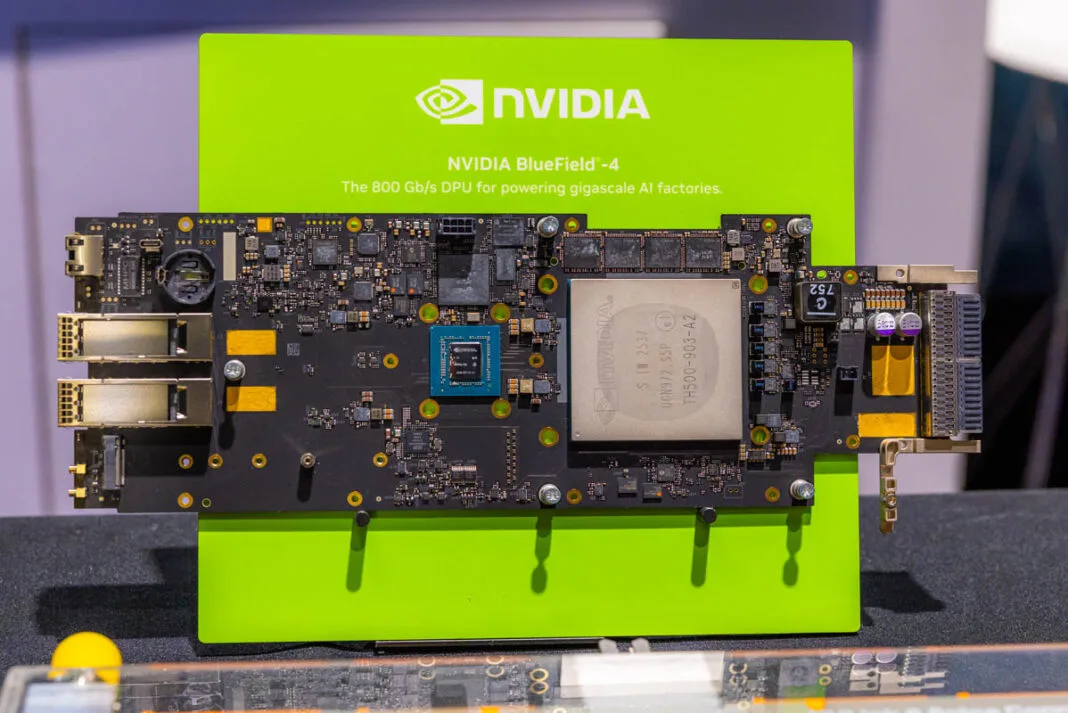
Open Agent Safety Platform không chỉ dựa vào sandbox phần mềm. NVIDIA còn đưa Sentry vào kiến trúc để tạo một lớp giám sát độc lập, hoạt động trên BlueField-4 DPU. Sentry sử dụng NVIDIA DOCA để theo dõi và liên kết hoạt động của AI Agent, các quyết định chính sách và quyền truy cập công cụ. Vì hoạt động ngoài môi trường thực thi của Agent, lớp bảo vệ này có thể tiếp tục giám sát ngay cả khi workload hoặc host gặp vấn đề bảo mật. NVIDIA gọi đây là mô hình out-of-band enforcement, trong đó việc giám sát và thực thi chính sách không hoàn toàn phụ thuộc vào phần mềm mà Agent đang chạy.

Hướng tới kiểm soát AI Agent trong môi trường doanh nghiệp

Theo NVIDIA, AI Agent có thể tự động đọc tệp, thực thi chương trình, gọi API và thay đổi tài nguyên theo mục tiêu được giao. Điều này tạo ra những rủi ro khác với phần mềm truyền thống, đặc biệt khi Agent có quyền truy cập vào dữ liệu hoặc hệ thống quan trọng. Open Agent Safety Platform được xây dựng theo mô hình zero-trust, trong đó quyền truy cập của Agent được giới hạn theo chính sách thay vì mặc định cấp quyền rộng. NVIDIA cũng cho biết OpenShell có thể chạy trên nhiều hạ tầng khác nhau, trong khi BlueField-4 bổ sung lớp giám sát và thực thi chính sách độc lập ở cấp phần cứng.

NVIDIA muốn xây dựng hệ sinh thái mở cho AI Agent

NVIDIA cho biết khoảng 100 tổ chức trong hệ sinh thái của hãng đã tham gia dự án. OpenShell được phát hành dưới giấy phép Apache 2.0, cho phép cộng đồng và doanh nghiệp mở rộng nền tảng cho các môi trường AI Agent khác nhau. Về kiến trúc, NVIDIA đang kết hợp OpenShell trên CPU Vera với Sentry trên BlueField-4 DPU, tạo thành một lớp bảo vệ nhiều tầng cho AI Agent. Công ty cũng cho biết OpenShell có thể được mở rộng để hoạt động trên các nền tảng compute của bên thứ ba, bao gồm Arm và Intel.

Ngồn: ServeTheHome, NVIDIA.
Cộng đồng: